नौकरी के साक्षात्कार के बहाने फाइल डाउनलोड कराई, फिर उड़ाए करोड़ों, 100 से अधिक देशों में 30 हजार से ज्यादा कंप्यूटर निशाने पर, 7 हजार से अधिक क्रिप्टोकरेंसी बटुए प्रभावित
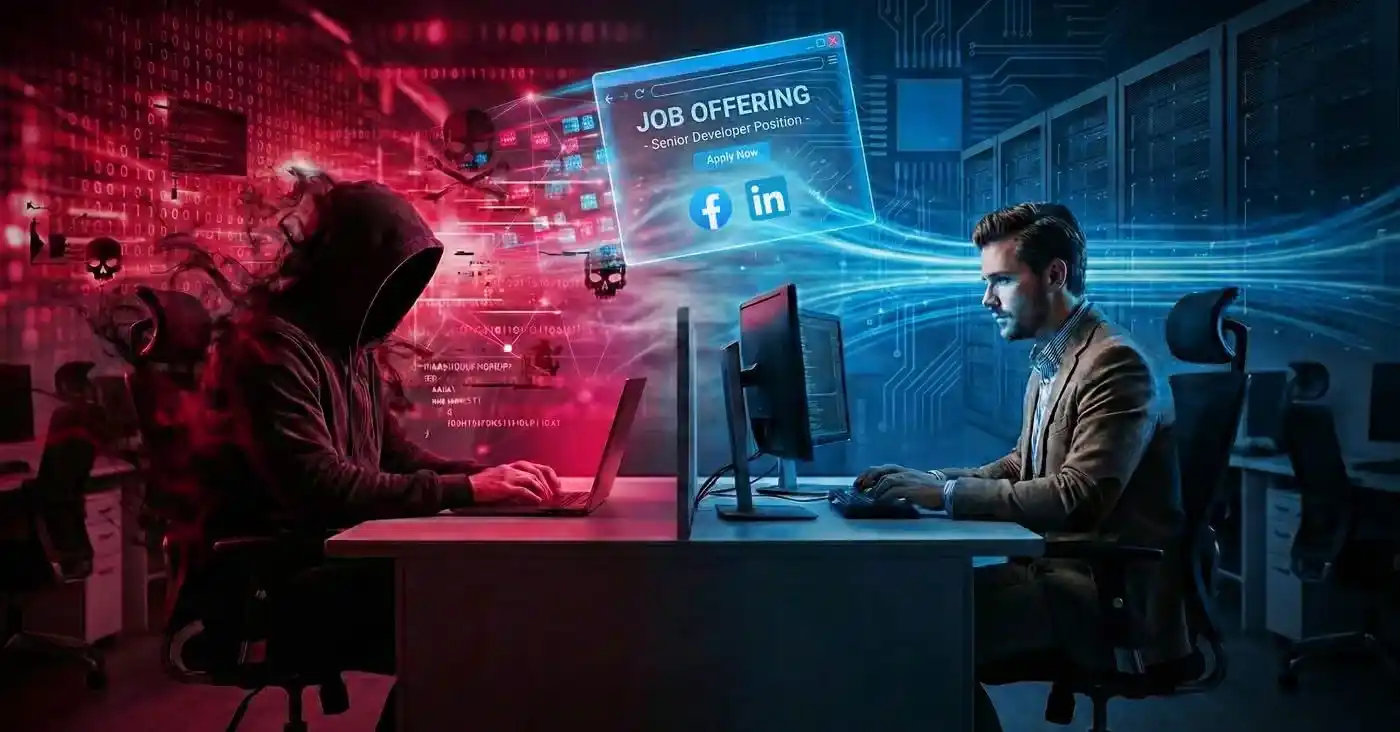
नौकरी की तलाश कर रहे सूचना प्रौद्योगिकी क्षेत्र के पेशेवरों को अब केवल फर्जी नौकरी प्रस्तावों से ही नहीं, बल्कि नौकरी के साक्षात्कार और तकनीकी परीक्षा के नाम पर भी निशाना बनाया जा रहा है। साइबर अपराधियों के एक अंतरराष्ट्रीय गिरोह ने नौकरी देने के बहाने लोगों से एक फाइल डाउनलोड कराई और उसके माध्यम से उनके कंप्यूटर में घुसकर महत्वपूर्ण जानकारी तथा क्रिप्टोकरेंसी से जुड़े खातों तक पहुंच बनाने की कोशिश की। जांच में सामने आया है कि इस अभियान की पहुंच दुनिया के 100 से अधिक देशों तक रही और कम से कम 30 हजार कंप्यूटर या अन्य उपकरण प्रभावित हुए।
7 हजार से अधिक क्रिप्टोकरेंसी वॉलेट निशाने पर
इस साइबर हमले में 7 हजार से अधिक क्रिप्टोकरेंसी बटुओं को निशाना बनाए जाने की जानकारी सामने आई है। जांच एजेंसियों के अनुसार कम से कम 1.7 अरब जापानी येन, यानी करीब 1.07 करोड़ अमेरिकी डॉलर मूल्य की क्रिप्टोकरेंसी से जुड़े धन या खातों की जानकारी हमलावरों तक पहुंची। भारतीय मुद्रा में यह राशि करीब 100 करोड़ रुपये के आसपास बैठती है। क्रिप्टोकरेंसी के मूल्य में लगातार बदलाव होने के कारण रुपये में इसकी कीमत बदल सकती है। इस पूरे अभियान को साइबर सुरक्षा एजेंसियों ने ‘वॉटरप्लम’ नाम दिया है। इसे ‘कॉन्टेजियस इंटरव्यू’अभियान के नाम से भी जाना जाता है। जापान, अमेरिका, ऑस्ट्रेलिया और जर्मनी की साइबर सुरक्षा तथा खुफिया एजेंसियों ने इस गतिविधि को लेकर संयुक्त चेतावनी जारी की है।
नौकरी का प्रस्ताव बन गया साइबर हमले का रास्ता
हमलावर खुद को किसी कंपनी के भर्ती अधिकारी या कर्मचारी के रूप में पेश करते थे। वे सूचना प्रौद्योगिकी, कृत्रिम बुद्धिमत्ता, क्रिप्टोकरेंसी, ब्लॉकचेन और अन्य तकनीकी क्षेत्रों में काम करने वाले लोगों से संपर्क करते थे। इसके लिए नौकरी से जुड़े मंचों, सामाजिक माध्यमों और स्वतंत्र काम उपलब्ध कराने वाली वेबसाइटों का इस्तेमाल किया जाता था। उम्मीदवार को आकर्षक नौकरी का प्रस्ताव दिया जाता था। बातचीत आगे बढ़ने के बाद उसे ऑनलाइन साक्षात्कार या तकनीकी परीक्षा में शामिल होने के लिए कहा जाता था। इसके बाद उम्मीदवार से कोई विशेष कार्यक्रम डाउनलोड करने या तकनीकी परीक्षा से संबंधित फाइल खोलने के लिए कहा जाता था। यही फाइल पूरे धोखे का सबसे खतरनाक हिस्सा होती थी। बाहर से यह सामान्य तकनीकी परीक्षा, कोडिंग अभ्यास या नौकरी से जुड़ा दस्तावेज दिखाई देता था, लेकिन उसके भीतर नुकसान पहुंचाने वाला कंप्यूटर कार्यक्रम छिपा होता था। जैसे ही उम्मीदवार फाइल को खोलता या उसमें दिए निर्देश के अनुसार कार्यक्रम चलाता, हमलावरों को उसके कंप्यूटर तक पहुंच बनाने का रास्ता मिल जाता था।
कंप्यूटर में घुसते ही शुरू होती थी जानकारी की चोरी
एक बार नुकसान पहुंचाने वाला कार्यक्रम कंप्यूटर में सक्रिय हो जाने के बाद हमलावर केवल क्रिप्टोकरेंसी की जानकारी हासिल करने तक सीमित नहीं रहते थे। वे इंटरनेट पर सुरक्षित रखे गए पासवर्ड, विभिन्न खातों की जानकारी, कंप्यूटर में मौजूद दस्तावेज, कॉपी की गई सामग्री, स्क्रीन पर दिखाई देने वाली जानकारी और दूसरी संवेदनशील सूचनाएं चुराने की कोशिश कर सकते थे। कई लोगों के कंप्यूटर में नौकरी और काम से संबंधित महत्वपूर्ण दस्तावेजों के अलावा बैंकिंग, ईमेल, सामाजिक माध्यमों और क्रिप्टोकरेंसी खातों की जानकारी भी मौजूद रहती है। ऐसे में एक संक्रमित कंप्यूटर से चोरी हुई जानकारी आगे कई दूसरे खातों को निशाना बनाने में इस्तेमाल की जा सकती है। कुछ मामलों में पहचान से जुड़े दस्तावेजों की जानकारी भी खतरे में पड़ सकती है। पासपोर्ट, वाहन चलाने का लाइसेंस या अन्य व्यक्तिगत दस्तावेज यदि कंप्यूटर में सुरक्षित हों, तो उनका दुरुपयोग पहचान की चोरी और दूसरे साइबर अपराधों में किया जा सकता है।
100 से अधिक देशों में फैला अभियान
जांच एजेंसियों के अनुसार दिसंबर 2025 से जुलाई 2026 के बीच इस अभियान ने 100 से अधिक देशों में कम से कम 30 हजार कंप्यूटर या अन्य उपकरणों को प्रभावित किया। अमेरिका और जापान समेत कई देशों में सूचना प्रौद्योगिकी क्षेत्र से जुड़े लोगों को निशाना बनाया गया। इस अभियान का एक बड़ा हिस्सा क्रिप्टोकरेंसी से जुड़ा था। जांच में 7 हजार से अधिक क्रिप्टोकरेंसी बटुओं को निशाना बनाए जाने की जानकारी सामने आई है। इनमें मौजूद धन या खातों से संबंधित जानकारी चोरी होने का खतरा पैदा हुआ। यह मामला इसलिए भी गंभीर है क्योंकि क्रिप्टोकरेंसी से जुड़े लेन-देन सामान्य बैंकिंग लेन-देन की तुलना में अलग तरीके से संचालित होते हैं। यदि किसी व्यक्ति की डिजिटल कुंजी या खाते से जुड़ी संवेदनशील जानकारी हमलावरों के हाथ लग जाए, तो धन की सुरक्षा बेहद मुश्किल हो सकती है।
सूचना प्रौद्योगिकी पेशेवर ही क्यों बने निशाना?
इस अभियान में मुख्य रूप से सॉफ्टवेयर बनाने वाले, वेबसाइट तैयार करने वाले, अभियंता तथा क्रिप्टोकरेंसी और ब्लॉकचेन से जुड़े पेशेवरों को निशाना बनाया गया। इसका एक कारण यह है कि ऐसे पेशेवर अपने रोजमर्रा के काम में अलग-अलग कंप्यूटर कार्यक्रम, कोड, तकनीकी औजार और फाइलें इस्तेमाल करते हैं। इस वजह से यदि किसी उम्मीदवार से कहा जाए कि नौकरी की परीक्षा के लिए कोई विशेष कार्यक्रम या फाइल डाउनलोड करनी है, तो उसे यह निर्देश असामान्य नहीं लगता। साइबर अपराधियों ने इसी भरोसे का फायदा उठाया। सामान्य फर्जी संदेशों की तुलना में नौकरी और साक्षात्कार के नाम पर भेजा गया संदेश अधिक विश्वसनीय दिखाई देता है। उम्मीदवार नौकरी पाने की उम्मीद में जल्दबाजी में ऐसे निर्देशों का पालन कर सकता है। साइबर अपराधियों ने इसी मनोवैज्ञानिक कमजोरी को अपने हमले का आधार बनाया।
उत्तर कोरिया से जुड़ा होने का दावा
अंतरराष्ट्रीय साइबर सुरक्षा एजेंसियों की जांच में इस अभियान को उत्तर कोरिया से जुड़े साइबर गतिविधियों से जोड़ा गया है। संबंधित एजेंसियों के आकलन के अनुसार इस गतिविधि से जुड़े कुछ साइबर अपराधी और उत्तर कोरियाई सूचना प्रौद्योगिकी कर्मी एक ऐसे संगठन से जुड़े हो सकते हैं, जिसका संबंध वहां के सैन्य सामग्री उद्योग से बताया गया है। हालांकि ऐसे मामलों में जांच एजेंसियों द्वारा किसी साइबर गतिविधि को किसी देश या संगठन से जोड़ना उपलब्ध तकनीकी साक्ष्यों और खुफिया आकलनों पर आधारित होता है। इसलिए इसे जांच एजेंसियों का निष्कर्ष या आकलन मानकर ही देखा जाना चाहिए।
नौकरी चाहने वालों के लिए बड़ी चेतावनी
इस घटना ने नौकरी की तलाश कर रहे लोगों के सामने एक महत्वपूर्ण खतरा उजागर किया है। अब केवल बैंक, निवेश या खरीदारी से संबंधित संदेशों से ही सावधान रहने की जरूरत नहीं है। नौकरी और साक्षात्कार के नाम पर भेजी गई फाइल भी साइबर हमले का माध्यम हो सकती है।किसी अनजान व्यक्ति या कंपनी की ओर से भेजी गई फाइल को बिना जांचे कंप्यूटर में खोलना या उसमें दिए किसी कार्यक्रम को चलाना जोखिम भरा हो सकता है। विशेष रूप से ऐसी फाइलों से सावधान रहना चाहिए जो कंप्यूटर में कोई नया कार्यक्रम स्थापित करने, सुरक्षा व्यवस्था बंद करने या किसी दूसरे व्यक्ति को कंप्यूटर तक दूर से पहुंच देने के लिए कहें।
आधिकारिक वेबसाईट से करें पुष्टि
नौकरी का प्रस्ताव मिलने पर सबसे पहले संबंधित कंपनी की आधिकारिक वेबसाइट पर जाकर उसकी पुष्टि करनी चाहिए। भर्ती अधिकारी के ईमेल पते और कंपनी के नाम की भी जांच करनी चाहिए। केवल किसी सामाजिक माध्यम की प्रोफाइल या संदेश के आधार पर सामने वाले व्यक्ति को कंपनी का वास्तविक कर्मचारी मान लेना सुरक्षित नहीं है। यदि तकनीकी परीक्षा के लिए कोई फाइल भेजी जाती है तो उम्मीदवार कंपनी से यह भी पूछ सकता है कि क्या वही परीक्षा उसकी आधिकारिक भर्ती व्यवस्था के माध्यम से उपलब्ध है। संदेह होने पर फाइल खोलने के बजाय कंपनी के आधिकारिक संपर्क माध्यम से पुष्टि करना अधिक सुरक्षित है।
कंपनियों के लिए भी बढ़ी चुनौती
इस घटना से कंपनियों के लिए भी एक बड़ा सबक सामने आया है। भर्ती प्रक्रिया में उम्मीदवारों की पहचान और प्रमाणपत्रों की जांच के साथ-साथ यह सुनिश्चित करना भी जरूरी है कि भर्ती के नाम पर भेजी जाने वाली फाइलें सुरक्षित हों। साइबर अपराधी अब लोगों को केवल लालच देकर नहीं फंसा रहे, बल्कि भरोसेमंद दिखाई देने वाली परिस्थितियां तैयार कर रहे हैं। नौकरी, साक्षात्कार, तकनीकी परीक्षा और स्वतंत्र काम के अवसर जैसे सामान्य विषयों का इस्तेमाल करके वे लोगों से स्वयं खतरनाक फाइल खुलवा रहे हैं। इसलिए साइबर सुरक्षा केवल बड़ी कंपनियों या बैंकिंग संस्थाओं की जिम्मेदारी नहीं रह गई है। नौकरी की तलाश कर रहा एक सामान्य व्यक्ति भी इस सुरक्षा व्यवस्था की महत्वपूर्ण कड़ी बन गया है।
एक फाइल खोलना पड़ सकता है भारी
वॉटरप्लम अभियान से यह साफ होता है कि साइबर अपराध का तरीका लगातार बदल रहा है। यहां न तो किसी लॉटरी का लालच दिया गया और न ही सीधे बैंक खाते में पैसे भेजने का झांसा दिया गया। इसके बजाय नौकरी का अवसर दिखाया गया, साक्षात्कार कराया गया और तकनीकी परीक्षा के नाम पर एक फाइल डाउनलोड कराई गई। यही वजह है कि नौकरी के नाम पर मिलने वाले डिजिटल संदेशों को भी उसी सावधानी से देखना जरूरी है, जिस सावधानी से बैंक या वित्तीय लेन-देन से जुड़े संदेशों को देखा जाता है। नौकरी का अवसर वास्तविक हो सकता है, लेकिन उसके नाम पर भेजी गई हर फाइल सुरक्षित हो, यह जरूरी नहीं है। 100 से अधिक देशों में हजारों उपकरणों और 7 हजार से अधिक क्रिप्टोकरेंसी बटुओं को निशाना बनाए जाने की यह घटना दुनिया भर के सूचना प्रौद्योगिकी पेशेवरों के लिए गंभीर चेतावनी है। नौकरी पाने की जल्दबाजी में किसी अनजान फाइल को खोलना या कोई अपरिचित कार्यक्रम चलाना महंगा पड़ सकता है।
Long or Short, get news the way you like. No ads. No redirections. Download Newspin and Stay Alert, The CSR Journal Mobile app, for fast, crisp, clean updates!
App Store – https://apps.apple.com/in/ app/newspin/id6746449540
Google Play Store – https://play.google.com/